

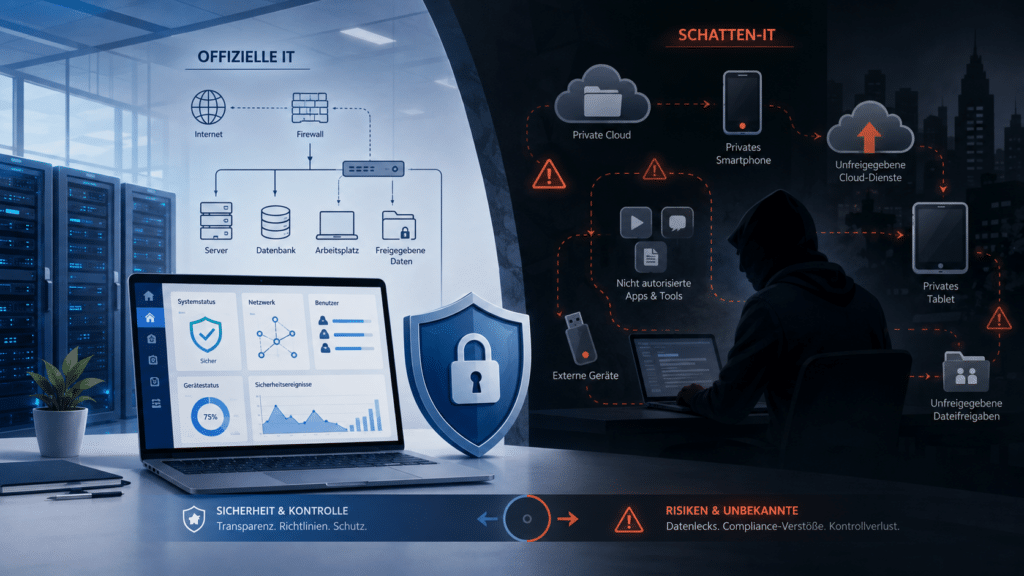
Mitarbeiter installieren keine fremde Software, weil sie dem Betrieb gezielt schaden wollen. Sie tun es, weil die offiziell bereitgestellten Werkzeuge ihren Arbeitsalltag blockieren oder veraltete Systeme sie ausbremsen. Ein kurzes PDF über einen kostenlosen Online-Dienst konvertieren, Projektdaten über einen privaten Cloud-Speicher teilen oder schnelle Absprachen über private Messenger treffen – diese Vorgänge passieren täglich in zahllosen Büros. Diese unkontrollierte Software-Nutzung schafft ein massives Risiko abseits der offiziellen Infrastruktur und entzieht sich jeglicher Kontrolle durch die Geschäftsführung.
Wie unkontrollierte Software in Firmennetzwerke eindringt
Der Begriff Schatten-IT ruft oft das Bild von heimlich unter Schreibtischen betriebenen Servern hervor. Die Realität sieht banaler aus. Es handelt sich meist um frei zugängliche Webanwendungen, Browser-Erweiterungen oder Smartphone-Apps, die ohne Wissen der IT-Verantwortlichen für geschäftliche Zwecke genutzt werden.
Eine Abteilung benötigt ein Projektmanagement-Tool und registriert sich kurzerhand bei einem Cloud-Anbieter. Das Marketing-Team nutzt unautorisierte KI-Tools zur Texterstellung und füttert diese mit internen Strategiepapieren. Ein Vertriebsmitarbeiter speichert Kundenkontakte auf seinem privaten Smartphone, um von unterwegs schneller reagieren zu können. All diese isolierten Anwendungen bilden ein unsichtbares Netzwerk, das parallel zur offiziellen Unternehmens-IT existiert.
Konkrete Risiken für Datenschutz und IT-Sicherheit
Die Gefahren dieser unsichtbaren Infrastruktur sind weitreichend. Wenn Daten das geschützte Firmennetzwerk verlassen und auf externen, unregulierten Servern landen, verlieren Sie die Datenhoheit.
Verstöße gegen die DSGVO
Sobald personenbezogene Daten von Kunden oder Mitarbeitern in ungenehmigten Cloud-Diensten verarbeitet werden, liegt in der Regel ein Verstoß gegen die Datenschutzgrundverordnung vor. Es fehlen die gesetzlich vorgeschriebenen Auftragsverarbeitungsverträge (AVV). Im Falle eines Datenabflusses bei dem genutzten Drittanbieter haftet Ihr Unternehmen für den Kontrollverlust, was empfindliche Bußgelder nach sich ziehen kann.
Fehlende Integration in Backup-Strategien
Dokumente und Daten, die in privaten Dropbox-Accounts oder unautorisierten SaaS-Lösungen liegen, werden bei der regulären Datensicherung für Unternehmen nicht erfasst. Fällt ein solcher Dienst aus, wird der Account gesperrt oder verlässt der entsprechende Mitarbeiter das Unternehmen, sind diese geschäftskritischen Informationen unwiederbringlich verloren.
Einfallstore für Cyberkriminelle
Offizielle Unternehmenssoftware wird regelmäßig gepatcht und auf Schwachstellen geprüft. Bei Schatten-IT fehlt dieses zentrale Management völlig. Veraltete Browser-Plugins oder unsichere App-Versionen dienen Angreifern als perfides Sprungbrett in Ihr Firmennetzwerk. Da die IT-Abteilung diese Anwendungen nicht auf dem Radar hat, laufen auch hochentwickelte IT-Sicherheit-Konzepte an dieser Stelle ins Leere.
Veraltete Systeme erzwingen heimliche Workarounds
Die Ursache für Schatten-IT liegt fast immer in internen Defiziten. Wenn Prozesse nicht digitalisiert sind, Genehmigungsverfahren für neue Software Wochen dauern oder die vorhandene IT schlichtweg nicht funktioniert, suchen sich Angestellte den Weg des geringsten Widerstands. Sie wollen ihre Aufgaben effizient erledigen.
Fehlt eine moderne Umgebung, die schnelles und kollaboratives Arbeiten ermöglicht, wird die Belegschaft kreativ. Ein starres Verbot von externen Tools führt ohne das Bereitstellen tauglicher Alternativen lediglich dazu, dass die Nutzung noch tiefer in den Verborgenen stattfindet. Eine effektive Lösung erfordert daher technische Alternativen, die mindestens genauso komfortabel sind wie die unautorisierten Werkzeuge.
Strategien zur Rückgewinnung der Datenhoheit
Um das Problem an der Wurzel zu packen, müssen Sie Transparenz schaffen und gleichzeitig moderne Arbeitsweisen offiziell ermöglichen. Eine IT, die funktioniert und die Bedürfnisse der Anwender in den Mittelpunkt stellt, macht Schatten-IT überflüssig.
Bestandsaufnahme ohne Strafcharakter
Der erste Schritt ist die offene Kommunikation mit den Fachabteilungen. Finden Sie heraus, welche inoffiziellen Tools genutzt werden und vor allem, welchen konkreten Zweck sie erfüllen. Eine technische Netzwerkanalyse oder die Auswertung von Firewall-Logs liefert zusätzliche Erkenntnisse darüber, welche externen Cloud-Dienste besonders häufig angesteuert werden. Wenn Sie diese Analyse als Optimierungsprozess und nicht als Hexenjagd kommunizieren, erhalten Sie ehrliche Antworten.
Kontrollierte Werkzeuge bereitstellen
Wenn Mitarbeiter eigenmächtig Workflows mit privaten Accounts bei Plattformen wie Zapier basteln, zeigt das einen klaren Bedarf an Automatisierung. Anstatt diese Prozesse zu blockieren, sollten Sie eine professionelle Umgebung dafür schaffen. Mit Plattformen wie n8n oder Make lassen sich diese Abläufe sicher in die Unternehmens-IT integrieren. So können Sie manuelle Prozesse profitabel automatisieren, behalten aber die volle Kontrolle über die Datenströme, Zugriffsrechte und Schnittstellen.
Auch die Integration von KI-Automatisierung bietet enorme Potenziale, wenn sie auf kontrollierten, firmeneigenen Modellen basiert. So profitieren Abteilungen von modernster Technologie, ohne sensible Unternehmensdaten in öffentliche KI-Modelle einzuspeisen.
Individuelle Anforderungen sicher umsetzen
Oft greifen Teams zu unregulierter Software, weil Standardlösungen ihren speziellen Workflow nicht abbilden. Hier bieten Low-Code-Plattformen einen hervorragenden Ausweg. Mit Microsoft PowerApps entwickeln wir für unsere Kunden spezifische Anwendungen, die genau auf den jeweiligen Prozess zugeschnitten sind. Diese Apps laufen sicher innerhalb der kontrollierten Microsoft-Umgebung des Unternehmens. Die Daten verlassen die vertraute Infrastruktur nicht, Berechtigungen werden zentral über das Active Directory verwaltet und die IT behält den vollen Überblick.
Checkliste: Erste Schritte gegen Schatten-IT
Damit Sie das unkontrollierte Wachstum von Software in Ihrem Netzwerk stoppen können, empfiehlt sich ein strukturiertes Vorgehen. Die folgenden Punkte helfen Ihnen bei der sofortigen Umsetzung.
- Netzwerk-Traffic analysieren: Prüfen Sie die Logs Ihrer Firewall auf ungewöhnlich hohen Datenverkehr zu bekannten File-Sharing- oder Cloud-Diensten.
- Kreditkartenabrechnungen prüfen: Suchen Sie in der Buchhaltung nach kleinen, wiederkehrenden Beträgen für Software-Abonnements, die von Mitarbeitern über Spesen abgerechnet werden.
- Bedarfsermittlung durchführen: Befragen Sie die Abteilungsleiter, an welchen Stellen die aktuelle IT-Infrastruktur die tägliche Arbeit ausbremst.
- Standardisierung vorantreiben: Definieren Sie einen klaren, unbürokratischen Prozess, wie Mitarbeiter neue Software-Tools offiziell anfragen und testen können.
- Zentrale Freigaben einrichten: Entziehen Sie den lokalen Benutzern die Administrationsrechte auf ihren Arbeitsrechnern, um die unbemerkte Installation von Desktop-Programmen zu unterbinden.
- Sichere Alternativen etablieren: Führen Sie unternehmensweite, DSGVO-konforme Plattformen für Datenaustausch, Chat und Videokonferenzen ein, die den privaten Tools in Sachen Bedienkomfort in nichts nachstehen.
Rufen Sie jetzt Ihre Buchhaltung an und lassen Sie sich die Auswertungen der letzten drei Monate über erstattete Spesen für Software, Lizenzen oder Cloud-Dienste geben. Die Posten auf dieser Liste, die Ihre IT-Abteilung noch nie gesehen hat, sind Ihr konkreter Startpunkt, um das unsichtbare Sicherheitsrisiko in Ihrem Netzwerk heute noch zu minimieren.